1
 2 minutos de lectura'
Un adolescente de 16 años fue detenido en Alicante, España, acusado de ser el principal administrador de KillSec, un grupo de ciberdelincuentes al que se atribuyen más de 1000 ataques en todo el mundo. La organización utilizaba incluso herramientas de inteligencia artificial (IA) para desarrollar y mantener su infraestructura de ransomware e identificar potenciales víctimas.
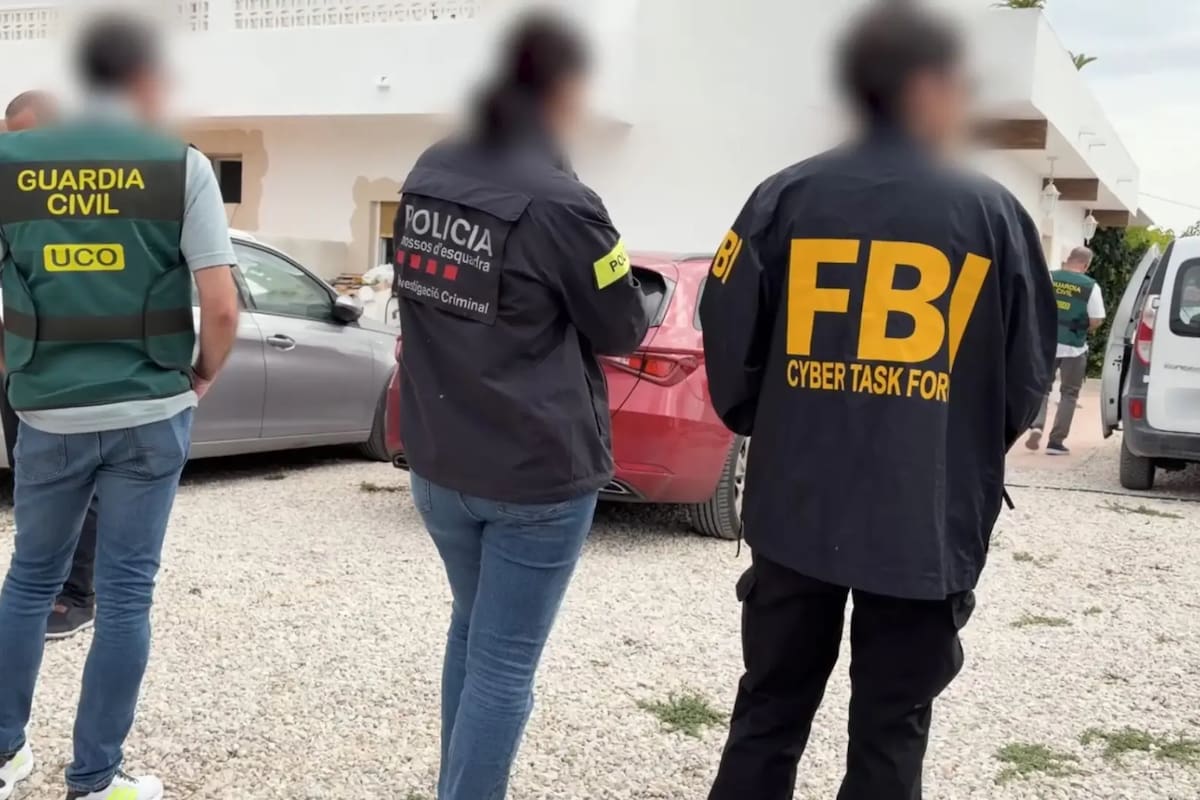
La detención forma parte de la operación internacional KillSwitch, coordinada por Europol y Eurojust, y desarrollada con la participación de autoridades de varios países europeos y Estados Unidos. El operativo dejó tres detenidos y ocho registros en España, Grecia, Reino Unido y Rumania.
Según las investigaciones, KillSec habría ejecutado más de 1000 ciberataques desde aproximadamente 2024, de los cuales unos 500 habrían tenido éxito y afectado a más de 280 víctimas. Algunas llegaron a pagar importantes rescates en criptomonedas para evitar que la información sustraída fuera divulgada.

El grupo accedía a los sistemas informáticos de empresas y otras organizaciones aprovechando vulnerabilidades y accesos deficientemente protegidos, especialmente en servicios de almacenamiento en la nube. Tras obtener información sensible, la trasladaba a servidores bajo su control y amenazaba a las víctimas con publicarla en la internet oscura si no pagaban un rescate.
En España, las pesquisas estuvieron a cargo de la Unidad Central Operativa (UCO) de la Guardia Civil y los Mossos d’Esquadra. La investigación de estos últimos comenzó tras un ciberataque contra una entidad catalana a principios de 2025, en el que se sustrajo información sensible y se intentó extorsionar a la organización. Los daños ocasionados se estimaron en cerca de un millón de euros.
Durante el operativo, las autoridades tomaron el control de la página de filtraciones de KillSec y de cinco servidores centrales, además de asegurar al menos 110 terabytes de datos. También fueron intervenidos equipos informáticos, teléfonos móviles y carteras de criptoactivos. Los investigadores continúan analizando el material para identificar posibles nuevas víctimas, ataques y otros integrantes del grupo.