1
 3 minutos de lectura'
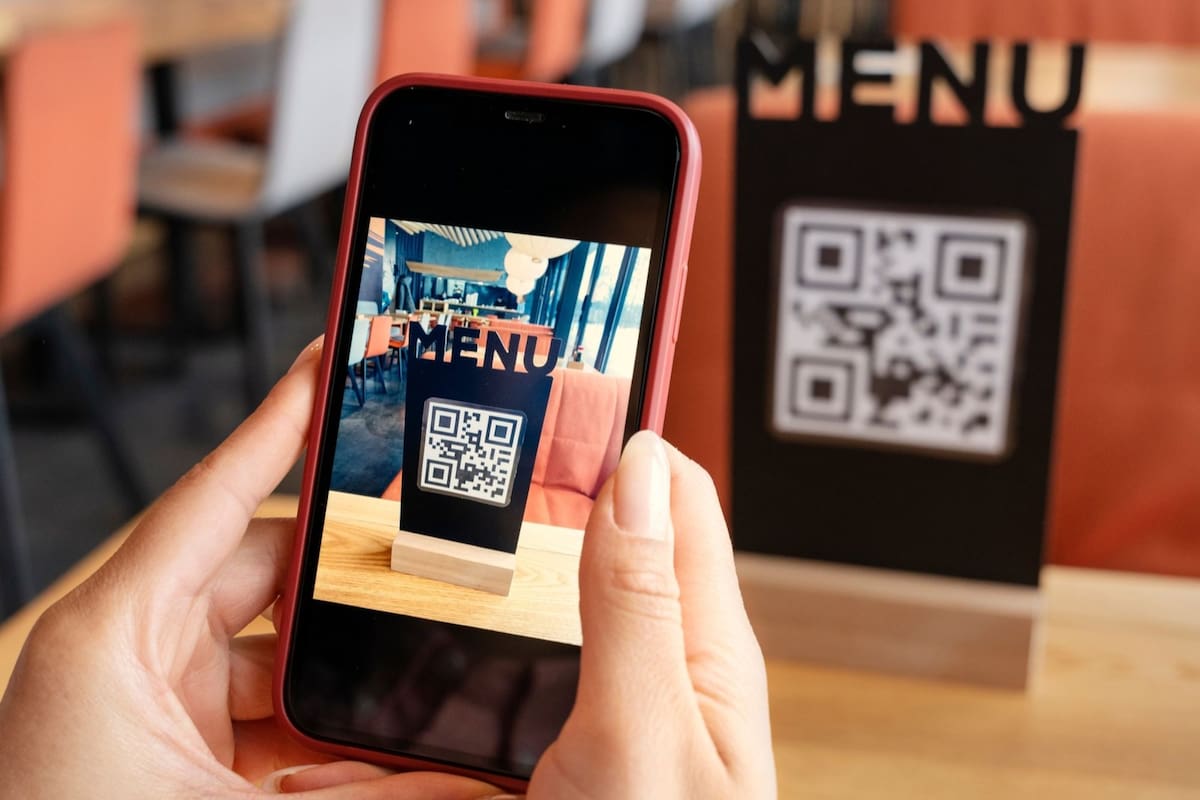
Los códigos QR transformaron la experiencia del cliente en restaurantes y bares de la Argentina durante el último año. Esta tecnología facilita el acceso a cartas, pagos y servicios sin contacto físico, pero también abre una ventana peligrosa para el cibercrimen. La modalidad, bautizada como quishing, consiste en la sustitución física de los códigos originales por otros maliciosos. Los estafadores aprovechan el descuido del personal o el ajetreo del salón para pegar etiquetas adhesivas sobre los códigos legítimos. Al escanear la imagen, el comensal termina en una página fraudulenta diseñada para extraer datos personales, bancarios o instalar software dañino.
La inmediatez del sistema juega a favor de los delincuentes: el usuario confía en la señalética del establecimiento y escanea el código sin cuestionar su origen. Según datos de Microsoft, los ataques de phishing mediante códigos QR crecieron un 146% entre enero y marzo de 2026, cifra que refleja una tendencia global que también afecta al sector gastronómico local. Un caso ocurrido en agosto de 2026 en España, reportado por fuentes de ciberseguridad, ilustra el riesgo real: un cliente escaneó un menú digital y, tras aceptar una ventana emergente, sufrió la activación de una suscripción premium sin su consentimiento. El hecho demuestra que el objetivo del engaño varía desde el robo de credenciales hasta la suscripción a servicios onerosos.

Los expertos en seguridad digital utilizan el acrónimo PICO para explicar la psicología detrás de esta trampa: el pretexto, el impostor, el contexto y la oportunidad conforman los pilares del engaño, donde los atacantes crean una falsa sensación de urgencia que anula el juicio crítico del usuario. La prevención resulta fundamental: el Gobierno de la Nación advierte que es necesario revisar el estado físico del código QR. Si la impresión parece de baja calidad, presenta bordes despegados o muestra signos de superposición, el cliente debe desistir del escaneo y solicitar la carta impresa al personal del comercio, una acción simple que neutraliza la maniobra más básica de los estafadores.
La verificación de la URL representa otro escudo eficaz, ya que antes de autorizar la apertura de una página web, el sistema operativo del teléfono muestra la dirección del destino. Si la dirección web contiene errores ortográficos, combinaciones extrañas de letras o dominios que no coinciden con el restaurante, el usuario debe cerrar el navegador inmediatamente. La empresa de ciberseguridad McAfee sugiere tratar cada código como si fuera un enlace recibido por mensaje de texto o correo electrónico desconocido.

Un menú digital legítimo solicita únicamente la visualización de la carta, por lo que bajo ninguna circunstancia debe pedir contraseñas, documentos de identidad o datos de tarjetas bancarias. Si la plataforma exige iniciar sesión o descargar una aplicación, la conducta correcta es cancelar la operación. La responsabilidad también recae sobre los locales gastronómicos: la Guía para PyMEs de la Ciudad de Buenos Aires recomienda a los dueños de negocios realizar controles periódicos sobre las mesas.
Un chequeo visual frecuente impide que terceros manipulen los soportes oficiales. Ante la sospecha de un fraude, el damnificado debe contactar de inmediato a su entidad financiera. La denuncia oficial en unidades fiscales especializadas constituye un paso necesario para avanzar contra este tipo de delitos informáticos. La tecnología QR no posee peligros inherentes, pero exige una postura activa y cautelosa por parte de cada comensal para evitar sorpresas desagradables.